;)
;)
;)




정보 유출 신고 8개월간 579건…2023년 연간 건수 크게 웃돌아
IT 투자 중 정보보호 비중 6.28%…전문인력 비중은 감소
과징금 늘어도 피해구제 한계…중소기업·협력업체 보안 공백도 과제
IT 투자 중 정보보호 비중 6.28%…전문인력 비중은 감소
과징금 늘어도 피해구제 한계…중소기업·협력업체 보안 공백도 과제
 이미지 확대보기
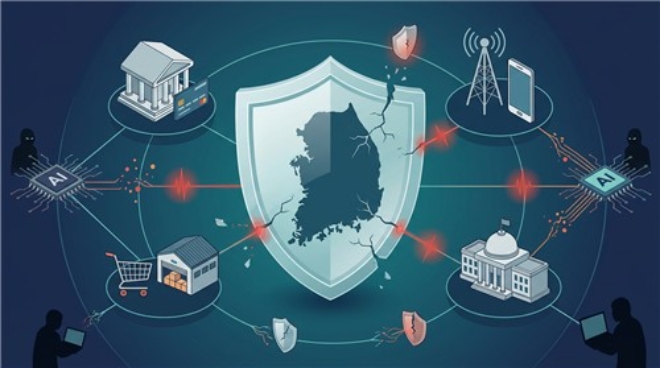
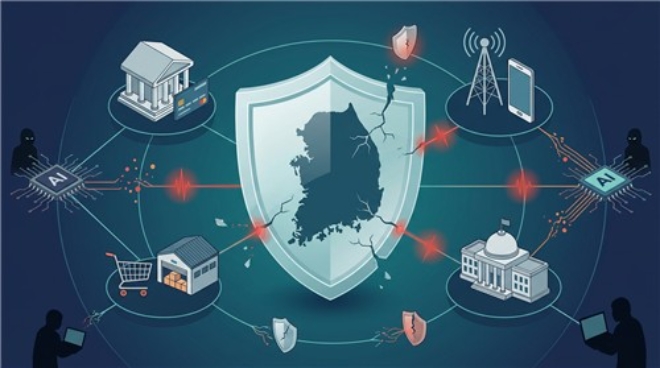
27일 보안업계와 관계 당국에 따르면 올해 9~10월 금융권에서는 은행과 저축은행, 여신전문금융사 등 여러 업권에서 개인정보 유출 사고가 잇따랐다. 금융당국이 파악한 피해 기관은 16곳으로, 성명과 연락처, 주민등록번호, 이메일 주소 등 유출 정보는 약 10만건으로 집계됐다.
플랫폼과 공공기관에서도 피해가 이어졌다. 온라인동영상서비스(OTT) 티빙에서는 약 3954만개 계정의 개인정보가 유출됐고, 미용의료 플랫폼 강남언니에서는 이용자 약 22만명의 이름과 전화번호, 시술정보 등이 외부로 노출됐다. 온라인 교육 플랫폼 업체 맑은소프트 해킹으로는 개인정보 관리를 위탁한 국민권익위원회와 국방부, 기아 노조 등 20여개 기관·단체가 피해를 봤으며 신고된 유출 규모는 약 237만건에 달했다. 한국전력에서도 퇴직자와 협력사를 포함한 직원 3만5000여명의 개인정보가 외부에 노출된 사실이 확인됐다.
사고는 개별 기업의 시스템에만 국한되지 않았다. 외부 협력업체의 보안 취약점이 해당 업체에 개인정보 관리를 맡긴 여러 기관의 피해로 번지는 등 위탁업체 관리 역시 주요 위험 요인으로 드러났다. 외부에 노출된 시스템의 취약점과 계정·접근권한 관리 소홀 등 기본적인 보안 관리 문제도 반복적으로 지목됐다.
과학기술정보통신부와 한국인터넷진흥원(KISA)이 집계한 올해 상반기 사이버 침해사고 신고는 1236건으로 지난해 같은 기간보다 19.5% 증가했다. 금융감독원이 집계한 2022년부터 올해 8월까지 전자금융 사고와 침해사고 2189건 중에는 사고 발생 후 인지까지 한 달 이상 걸린 사례가 91건, 1년 넘게 걸린 사례가 17건이었다. 공격을 막는 것뿐 아니라 침해 사실을 조기에 발견하고 피해 범위를 신속히 파악하는 역량도 과제로 남아 있는 셈이다.
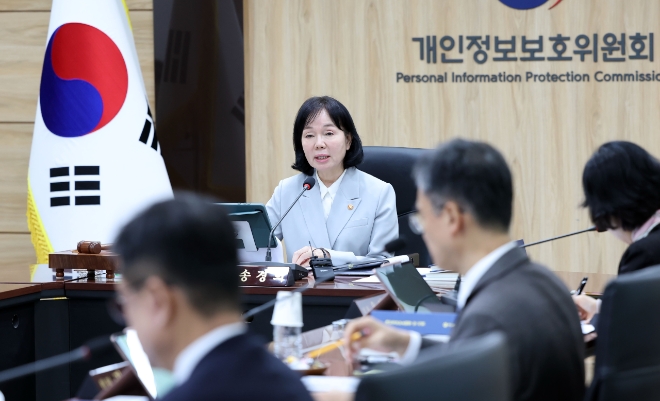
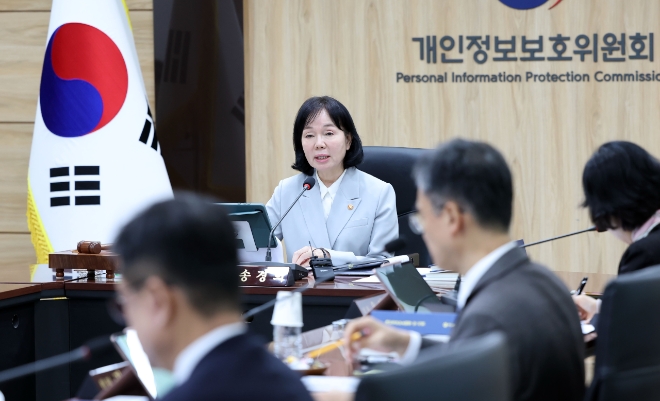
정부의 제재 규모도 커지고 있다. 개인정보위는 지난해 개인정보 보호법 위반 사건 227건을 조사·처분해 40건에 과징금 1677억원, 125건에 과태료 5억8720만원을 부과했다. 전체 제재액은 전년보다 172% 증가했고 이 가운데 해킹 관련 제재액은 약 1440억원으로 전체의 91%를 차지했다. SK텔레콤은 지난해 개인정보 보호조치 의무 위반 등으로 약 1347억9100만원의 과징금을 부과받았다. 다만 제재 규모 확대만으로 반복되는 사고를 예방하고 피해자의 실질적인 배상까지 보장할 수 있는지는 별도로 살펴봐야 한다는 지적이 나온다.
 이미지 확대보기
사이버 공격은 AI와 결합하면서 대응 부담을 키우고 있다. 보안업계에서는 최근 금융권 공격에 AI 기반 침투테스트 도구와 대규모언어모델(LLM)이 활용된 것으로 분석했다. 이달 22일에는 웹사이트 개발에 널리 쓰이는 프로그래밍 언어 PHP에서 서버 장악으로 이어질 수 있는 보안 취약점이 발견돼 정부가 관련 기업에 보안 조치를 안내하는 등 대응에 나섰다. AI를 활용하면 취약점 탐색과 공격 코드 작성, 침투 시도 등을 자동화해 공격 속도와 범위를 확대할 수 있어 보안 역량이 부족한 중소기업과 공공기관도 위험에 노출될 수 있다.
김진수 한국정보보호산업협회장은 “방화벽과 암호화, 다중 인증, 취약점 탐지·대응 체계 등 기본적인 방어 체계부터 제대로 확립해 기초 체력을 기르는 것이 우선 과제”라며 “이를 위해서는 기업과 정부 모두 정보보호 투자를 현행보다 대폭 확대해야만 한다”고 강조했다.
기업별 보안 관리뿐 아니라 협력업체를 포함한 공급망 전반의 점검 체계를 강화해야 한다는 목소리도 나온다. 자체 보안 인력과 예산이 부족한 중소기업은 상시적인 취약점 점검과 보안관제에 한계가 있는 만큼 정부의 지원과 기업 간 위협 정보 공유를 확대할 필요가 있다는 것이다. 과징금 부과 이후 피해자에게 실질적인 배상이 이뤄지는지, 사고를 조기에 탐지하고 확산을 막을 수 있는지도 함께 점검해야 한다는 지적이다.
최경진 한국정보법학회장(가천대 법학과 교수)은 “공공 분야에서는 국가 차원에서 AI 사이버쉴드돔과 같은 방어 체계를 구축하는 한편 민간 영역에서는 취약점 발굴에 대한 인센티브 제공과 신속한 취약점 공유·대응 체계를 제도화시키는 것이 가장 시급하다”고 제언했다.
최한결 글로벌이코노믹 기자 gksruf0615@g-enews.com