;)
;)
;)




랜섬웨어 조직, 외부 협력업체 공격…수천 명 정보 노출
 이미지 확대보기
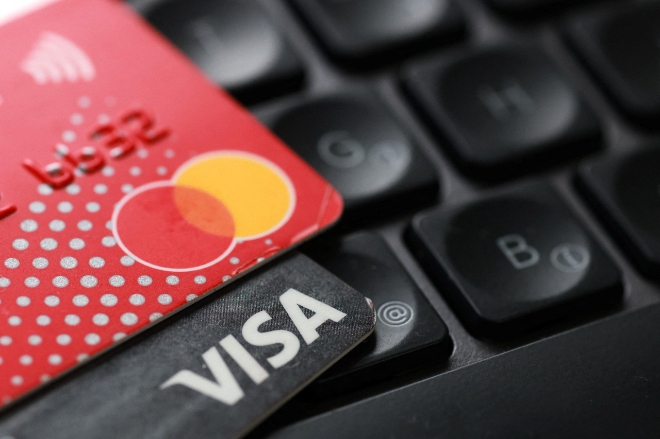
글로벌 금융기업 비자, 마스터카드, JP모건체이스의 고객 수천 명의 정보가 외부 협력업체를 겨냥한 사이버 공격으로 유출됐다.
세 회사는 결제망이나 고객 서비스에는 차질이 없다고 밝혔다.
월스트리트저널(WSJ)은 랜섬웨어 해킹 조직이 이들 금융기업의 외부 협력업체를 통해 확보한 고객정보를 19일(이하 현지시각) 유출했다고 20일 보도했다.
비자는 아시아태평양 지역의 외부 서비스 제공업체에서 보안 사고가 발생했다며 카드번호 등 결제정보는 유출되지 않았고 자체 시스템도 영향을 받지 않았다고 밝혔다.
마스터카드는 특정 혜택 프로그램에 가입한 일부 카드 고객의 정보가 제한적으로 노출됐다며 추가 유출을 차단했고 결제망 운영이나 카드 사용에는 문제가 없다고 설명했다.
JP모건체이스는 자사에 서비스를 제공하는 외부 업체들이 공격받았다며 해커들이 고객 이름과 이메일 주소 등이 포함됐을 가능성이 있는 마케팅 자료에 접근한 것으로 추정했다. 세 회사 모두 피해를 입은 외부 업체의 이름은 공개하지 않았다.
이번 공격의 배후를 자처한 조직은 ‘n0n’이다. 사이버 위협 정보업체 레코디드퓨처에 따르면 이 조직은 기업의 데이터를 탈취한 뒤 금품을 요구하는 수법을 쓴다.
지난 9월 말 온라인 해킹 포럼에 계정을 개설한 이 조직은 다른 해커들이 기업 전산망에 침입할 수 있는 접근 권한을 넘겨주면 범죄 수익의 일부를 나눠주는 방식으로 활동한다. 공격 대상은 러시아어를 사용하지 않는 국가에 소재한 연매출 1000만달러(약 133억원) 이상의 기업이다.
WSJ는 인공지능(AI)을 활용한 사이버 공격이 더욱 고도화할 수 있다는 우려가 커지는 가운데 최근 미국에서 잇따른 전산 장애까지 겹쳐 소비자들의 불안감이 높아졌다고 전했다.
JP모건체이스에서는 이번 주 초 일부 고객의 계좌 접속과 송금에 문제가 발생한 바 있다. 당시 은행 측은 소프트웨어 업데이트가 원인이라고 설명했다. JP모건체이스는 이번 고객정보 유출 사건과 당시 서비스 장애 사이에는 연관성이 없다고 밝혔다.
김현철 글로벌이코노믹 기자 rock@g-enews.com