;)
;)
;)




상시평가 사이트 공격…9일 인지 후 당국 신고
당국 “신뢰성 측면서 엄중…철저한 점검 요구”
당국 “신뢰성 측면서 엄중…철저한 점검 요구”
 이미지 확대보기
10일 금융당국 등에 따르면 금융보안원은 전날 해킹으로 일부 정보가 유출된 사실을 인지하고 금융위원회 등에 신고했다.
공격 대상은 금융보안원의 정보보호 상시평가 지원 시스템으로 전해졌다. 금융사의 보안 상태 평가를 지원하는 시스템으로, 각 금융사가 보안 상태와 관련해 입력한 정보 일부가 유출됐을 가능성이 있다.
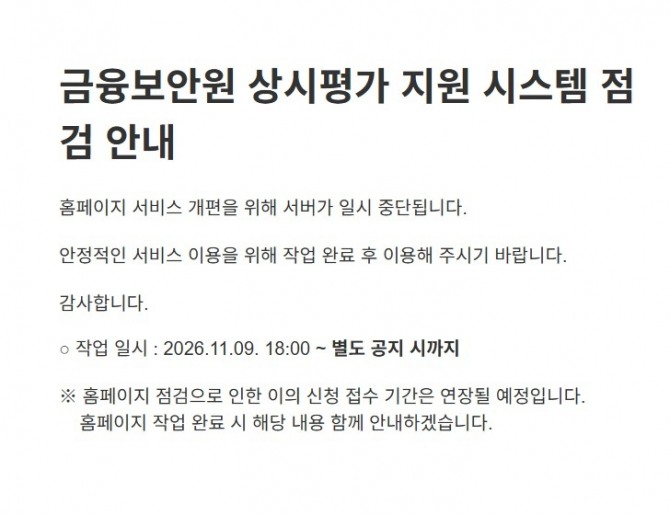
현재 상시평가 지원 시스템 홈페이지에는 “서비스 개편을 위해 서버가 일시 중단된다”는 안내문이 게시돼 있다.
금융보안원이 지난 4월 공개한 자료에 따르면 올해 개인신용정보 보호 실태 점검을 위한 정보보호 상시평가 대상은 약 3000개사다. 다만 이는 전체 평가 대상 규모로 이번 사고로 정보가 유출된 금융사 수와는 다르다.
금융당국도 이번 사고를 엄중하게 보고 있다. 당국 관계자는 “민감한 개인정보는 유출되지 않은 것으로 보인다”면서도 “금융권 해킹 관련 상황을 관제하고 있는 금융보안원이 해킹을 당한 것은 신뢰성 측면에서 엄중하게 봐야 하는 만큼 철저한 점검과 재발 방지를 요구했다”고 밝혔다.
금융권에서도 경계감이 커지고 있다. 한 업계 관계자는 “금융보안원마저 뚫렸다는 것은 더 이상 금융권 안팎에 안전지대가 없다는 뜻”이라며 “인공지능(AI) 시대 새로운 해킹 문법에 맞서기 위한 공동 대응이 절실하다”고 말했다.
금융보안원은 금융권 사이버위협 대응과 금융보안 정책·기술 연구, 보안교육 등을 수행하는 금융보안 전문기관이다.
황효주 글로벌이코노믹 기자 hyojuh@g-enews.com