;)
;)
;)




금융·OTT·생활서비스서 CI 유출 반복
유출돼도 변경·재발급 어려운 구조 지적
긴급 재발급·단계적 전환 방안도 요구
유출돼도 변경·재발급 어려운 구조 지적
긴급 재발급·단계적 전환 방안도 요구
 이미지 확대보기
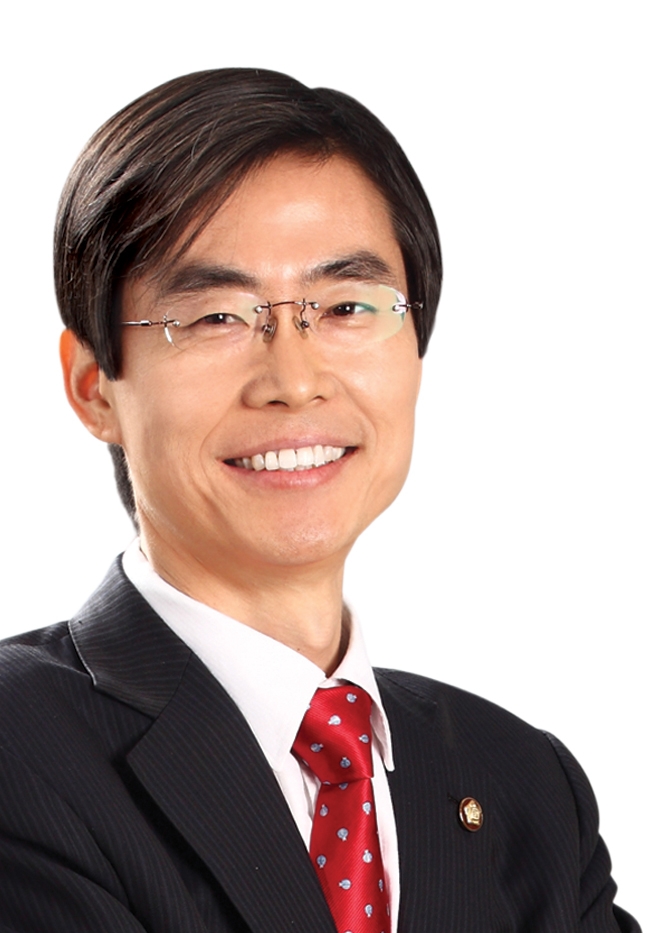
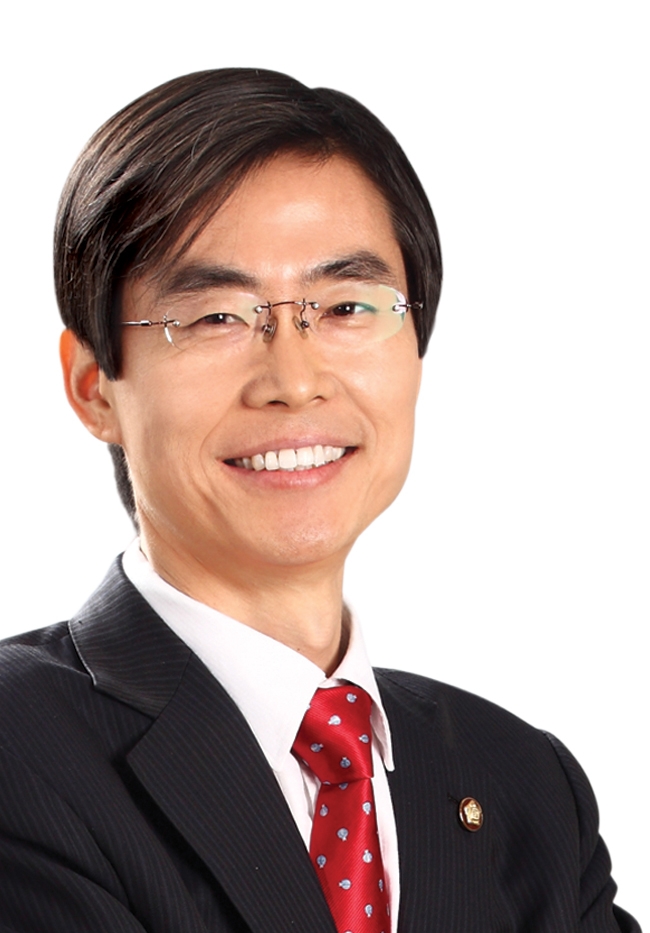
21일 국회 과학기술정보방송통신위원회 소속 조경태 국민의힘 의원은 오는 국정감사에서 CI 유출 문제를 집중적으로 제기하고 ‘CI 1년 유효기간제’ 도입을 요구할 예정이라고 밝혔다.
CI는 인터넷 이용자가 본인확인을 할 때 생성되는 식별 정보로 서로 다른 온라인 서비스에서도 동일인을 확인에 활용돼 ‘온라인 주민번호’로도 불린다.
문제는 유출 이후다. 비밀번호는 바꿀 수 있고 카드번호는 재발급받을 수 있지만 CI는 이용자가 직접 변경하거나 새로 발급받기 어렵다. 서로 다른 기업에서 유출된 정보가 같은 CI를 매개로 연결될 가능성도 있다. 최근 발생한 개인정보 유출 사고에서도 CI가 포함됐다.
또 CU편의점 택배를 운영하는 BGF네트웍스에서도 이름과 휴대전화번호, 주소, 아이디(ID), 암호화된 비밀번호와 CI 등이 유출됐다. 7월에는 우리은행 고객 개인정보 1만7551건이 외부 개발업체 직원의 과실로 외부에 노출되면서 CI와 고객 닉네임이 함께 유출됐다.
CI 자체만으로 주민등록번호 등을 역추적하거나 특정 개인을 곧바로 식별할 수 있는 것은 아니다. 다만 여러 인터넷 서비스에서 동일한 값이 사용되는 만큼 각기 다른 기업에서 빠져나간 정보가 CI를 연결고리로 결합될 경우 서비스 이용내역이나 소비정보 등이 한 사람의 정보로 묶일 수 있다는 우려가 나온다.
조 의원은 현행 CI 제도를 폐지하기보다 유효기간을 설정하고 일정 기간마다 새로운 값으로 갱신하는 방안을 제안했다. 최근 유출 사고가 짧은 기간에 반복되고 있다는 점을 고려해 3년이나 5년보다 1년 단위 유효기간을 적용해야 한다는 주장이다.
아울러 조 의원은 이번 국정감사에서 방송미디어통신위원회를 상대로 CI 1년 유효기간제 도입을 비롯해 이미 CI가 유출된 이용자에 대한 긴급 변경·재발급 제도 마련을 요구할 계획이다. 기존 CI의 단계적 전환 방안과 고시·시행령·법률 개정 필요 여부에 대한 법제 검토, 구체적인 시행 일정 마련도 요구 대상에 포함됐다.
이재현 글로벌이코노믹 기자 kiscezyr@g-enews.com