;)
;)
;)



 이미지 확대보기
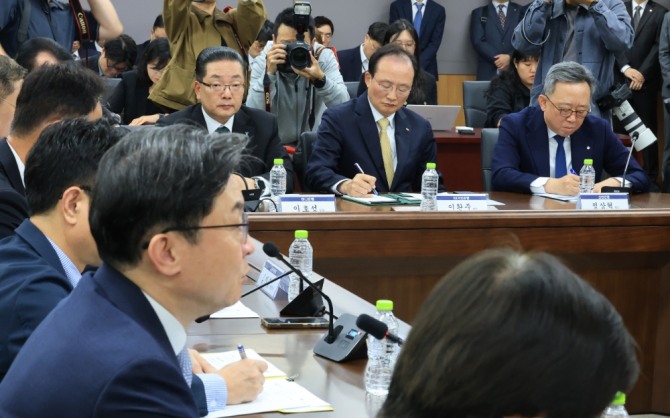
금융당국이 지목한 해킹 도구는 중국산 AI인 아르텍스(ARTEX)다.
아르텍스는 누구나 무료로 이용할 수 있는 오픈소스 모델이다. AI를 해킹 도구로 활용하면 해킹범이 밝혀지지 않을 수도 있다.
향후 AI를 활용한 해킹이 다양하게 이루어질 수 있다는 의미다. 대통령까지 나서 철저한 조사와 대책 마련을 지시한 이유다.
공격자가 AI를 동원하면 하루 24시간 사람보다 훨씬 빠르게 취약점을 찾아낼 수 있다.
과거처럼 수동으로 대응하는 기존 방식으로는 대응조차 하기 어려울 수밖에 없다.
외부와 내부를 가르는 경계에서 침입을 차단하는 데 초점을 맞춘 과거 보안체계가 한계에 다다랐다는 신호다.
구글클라우드가 펴낸 사이버보안 보고서에도 공격자의 AI 활용을 경고했을 정도다.
한마디로 음성이나 문자·영상 등을 AI로 정교하게 조작해 상대를 속이는 AI 기반 소셜엔지니어링 사기 방식이다.
전문 조직만 수행하던 수준의 공격을 AI를 활용하면 일반인도 공격을 시도할 수 있는 환경이 만들어진 것이다.
AI 해킹 피해 사례는 한국뿐만 아니다.
지난 9월 중국인 해커가 앤스로픽 AI 클로드를 이용해 중국 금융회사 등 30곳을 공격한 것이나 올해 초 이탈리아 피데우람 은행에서 9500만 유로를 사기범 계좌로 송금한 사고도 AI 해킹 사례다.
대응책은 AI 해킹을 방어할 보안체계 구축밖에 없다. AI로 공격 상황을 상시 감시하는 게 핵심이다.
AI 보안시스템으로 이상 징후를 실시간으로 포착하고, 침입 차단과 함께 내부망 접근을 통제할 기술이 필요하다.